
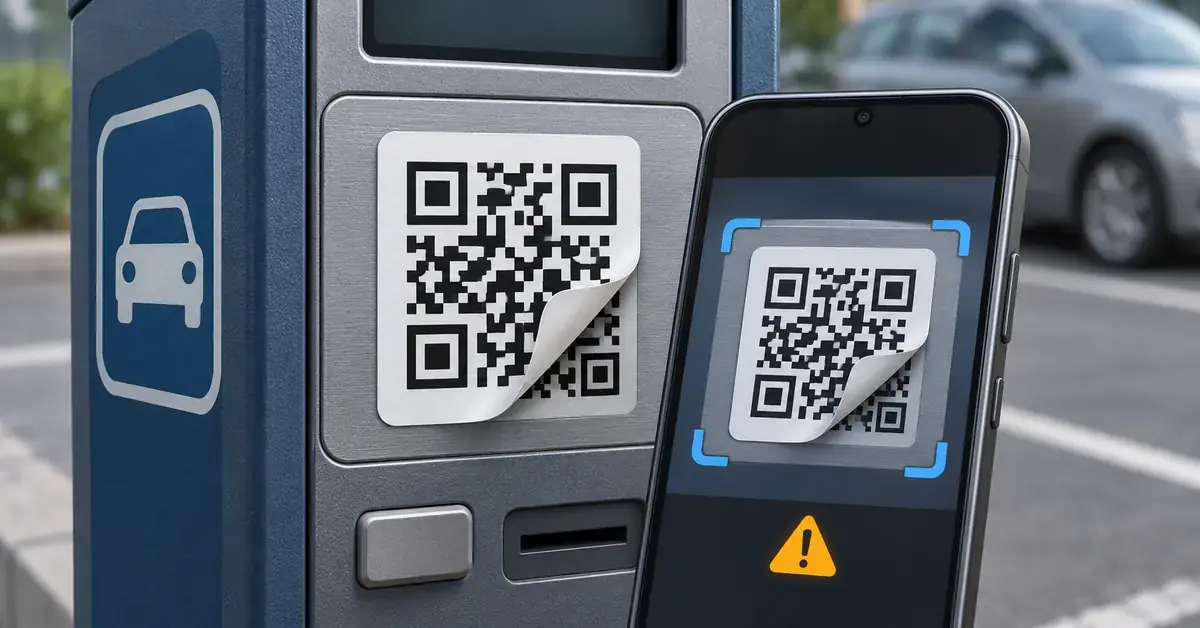
Du står vid en parkeringsautomat, skannar QR-koden för att betala – och några dagar senare är kortet tömt. Eller så får du ett mejl med en QR-kod som du uppmanas skanna för att ”verifiera ditt konto”. Det här är QR-kod bedrägeri, eller quishing, en bedrägerimetod som växer snabbt i takt med att QR-koder blivit en del av vardagen. Den här guiden förklarar vad quishing är, hur bedragarna går till väga, hur du känner igen en falsk QR-kod och exakt vad du gör om du redan hunnit skanna en.
Viktiga punkter
- Quishing = QR + phishing: nätfiske där du luras skanna en falsk QR-kod.
- Koden döljer adressen – du ser inte vart den leder förrän du skannat.
- Vanliga platser: parkeringsautomater, affischer, mejl, sms och falska betalkoder.
- Banker och myndigheter ber dig aldrig logga in via en oväntad QR-kod.
- Förhandsgranska alltid webbadressen innan du öppnar den.
- Skanna aldrig en QR-kod du fått oväntat i mejl eller sms.
Vad är quishing?
Ordet quishing är en sammansättning av ”QR” och ”phishing” och betyder helt enkelt nätfiske via QR-koder. I stället för att lura dig att klicka på en länk i ett mejl lurar bedragaren dig att skanna en QR-kod med mobilen. Koden leder till en bluffsida som ser äkta ut, där du ombeds logga in, betala eller lämna personuppgifter.
Quishing är alltså en släkting till vanligt nätfiske – samma mål, men en ny ingång. Enligt banken Swedbank är quishing ”en typ av phishing där bedrägeriförsöket i stället görs med falska QR-koder”. Det som gör metoden så effektiv är en enkel sak: en QR-kod går inte att läsa med blotta ögat. En skriven länk kan du granska bokstav för bokstav innan du klickar, men en svart-vit fyrkant avslöjar ingenting om vart den leder.
Så fungerar ett QR-kod bedrägeri
Själva upplägget följer nästan alltid samma mönster, oavsett om koden sitter på en lapp eller kommer i ett mejl:
- Bedragaren skapar en QR-kod som pekar mot en falsk webbadress – ofta en adress som liknar en känd tjänst men med en liten avvikelse.
- Koden placeras där du förväntar dig en äkta. Det kan vara ett klistermärke ovanpå den riktiga koden på en parkeringsautomat, eller en bild i ett mejl som ser ut att komma från din bank.
- Du skannar och landar på en bluffsida. Sidan är ofta en exakt kopia av en inloggningssida eller betalsida.
- Du lämnar ifrån dig uppgifter. Kort- och kontouppgifter, lösenord eller en BankID-signering hamnar direkt hos bedragaren.
Ibland behöver du inte ens fylla i något. Swedbank varnar för att en skadlig QR-kod i vissa fall kan starta en automatisk nedladdning av en skadlig app till mobilen, eller köra kod i bakgrunden för att komma åt data.
Vanliga typer av QR-kod bedrägeri
QR-kod bedrägeri dyker upp i flera skepnader. Här är de vanligaste varianterna som rapporterats i Sverige och internationellt.
Falska koder på parkeringsautomater
Det här är den mest omtalade varianten. Bedragaren klistrar en egen QR-kod ovanpå den riktiga på en parkeringsautomat eller betalstation. Jan Olsson, bedrägeriexpert vid polisens Nationellt it-brottscentrum, har beskrivit för TV4 hur betalningen då hamnar i fel händer. När du tror att du betalar för parkeringen skickas du i stället till en bluffsida som fångar upp dina kortuppgifter.
QR-koder i mejl och sms
Bedragare lägger allt oftare QR-koden i en bild eller PDF i ett mejl, ibland för att slippa förbi skräppostfilter som annars fångar misstänkta länkar. Mejlet kan utge sig för att komma från din bank, Skatteverket, PostNord eller en arbetsgivare. Säkerhetsföretaget ESET är tydligt: skanna aldrig en QR-kod i ett mejl – logga i stället in via tjänstens egen webbplats eller app. Samma skepsis gäller QR-koder i sms, på samma sätt som vid andra bluffmeddelanden och bluffannonser.
Falska betal- och Swishkoder
Vid köp mellan privatpersoner, på loppmarknader eller via annonssajter kan en bedragare visa upp en QR-kod för ”betalning” som i själva verket startar en överföring från dig – eller leder till en falsk Swish-liknande sida. Kontrollera alltid mottagarens namn och beloppet innan du bekräftar en betalning.
Koder på affischer och i det offentliga rummet
Bedragare sätter upp eller klistrar över QR-koder på affischer, reklampelare, flygblad och till och med laddstolpar. Eftersom koden sitter på en officiell-utseende yta antar många att den är säker.
Quishing kopplat till BankID
Den allvarligaste varianten leder dig in i en BankID-signering som du tror gäller en inloggning, men som i själva verket godkänner något helt annat – till exempel att bedragaren loggar in på din internetbank. Tänk på att banker och myndigheter aldrig ber dig legitimera dig via en oväntad QR-kod. Läs mer om hur du agerar vid BankID-bedrägeri om du är osäker.
Varför QR-koder är så effektiva för bedragare
QR-koder blev vardag under pandemin, då menyer, biljetter och betalningar flyttade in i mobilen. Den vanan utnyttjar bedragarna. Nordea sammanfattar kärnan i problemet: ”Skillnaden är att en länk kan vi se och försöka avgöra giltigheten – det kan vi inte med en QR-kod.” Lägg till att:
- Koden döljer adressen. Du ser inte vart den leder förrän du redan skannat.
- Mobilen sänker garden. Små skärmar gör det svårare att se en falsk webbadress, och vi litar mer på vår telefon.
- Ett klistermärke är billigt och snabbt. Att byta ut en kod fysiskt kräver inga tekniska kunskaper.
- Koder i bilder glider förbi filter. En QR-kod i en bild innehåller ingen klickbar text för skräppostfilter att reagera på.
Säkerhetsbranschen är enig om att QR-koder blivit ett allt vanligare verktyg inom nätfiske de senaste åren. Exakta siffror varierar kraftigt mellan källorna, men trenden pekar tydligt uppåt.
Så känner du igen ett falskt QR-kod bedrägeri
Det finns inga garantier för att se skillnad på en äkta och en falsk kod, men flera varningssignaler bör få dig att stanna upp:
- Koden ser ut att vara ett klistermärke ovanpå en annan kod, eller sitter snett och slarvigt.
- Du får koden oväntat i ett mejl eller sms och uppmanas agera snabbt.
- Du uppmanas logga in eller betala direkt efter att du skannat.
- Webbadressen som visas efter skanning stavas lite fel eller har en ovanlig toppdomän.
- Avsändaren skapar tidspress eller lovar något som är för bra för att vara sant.
De flesta mobilkameror visar webbadressen innan sidan öppnas. Läs den noga – en extra bokstav eller en krånglig adress är ofta hela skillnaden mellan äkta och falskt.
Så skyddar du dig mot quishing
Du behöver inte sluta använda QR-koder. Med några enkla vanor minskar du risken rejält:
- Förhandsgranska alltid adressen. Vänta tills mobilen visar länken och kontrollera att domänen stämmer innan du öppnar den.
- Skanna aldrig koder du fått oväntat i mejl eller sms. Gå i stället till tjänstens app eller skriv in adressen själv.
- Känn på parkeringskoden. Ser den ut som ett klistermärke eller sitter fel? Använd betalappen direkt eller en annan betalmetod.
- Logga aldrig in efter att ha skannat en oväntad kod. Banker och myndigheter ber dig aldrig legitimera dig så.
- Kontrollera mottagare och belopp noga vid varje betalning du bekräftar.
- Skydda kontona i förväg. Slå på tvåfaktorsautentisering där det går, så räcker det inte för en bedragare att komma över ditt lösenord.
- Håll telefonen uppdaterad och installera bara appar från de officiella butikerna.
Har du redan skannat en falsk QR-kod?
Om du misstänker att du blivit lurad gäller det att agera snabbt:
- Kontakta din bank omedelbart och spärra kort om du lämnat kortuppgifter eller genomfört en betalning.
- Byt lösenord på de tjänster du loggat in på, och på andra konton där du använt samma lösenord.
- Håll koll på ovanliga transaktioner och eventuella nya konton eller krediter i ditt namn, som kan tyda på identitetsstöld.
- Polisanmäl händelsen. Se guiden om att anmäla bedrägeri till polisen steg för steg.
Quishing jämfört med andra bedrägerier
Quishing är en i raden av metoder där bedragaren försöker lura dig att lämna ifrån dig uppgifter. Skillnaden ligger bara i kanalen. Känner du igen mönstret i en variant är du bättre rustad mot alla. En annan vanlig släkting är vishing, telefonbedrägeri där bedragaren ringer upp dig.
Jämförelse
| Typ | Kanal | Så fungerar den | Typiskt exempel |
|---|---|---|---|
| Nätfiske (phishing) | E-post och webb | Falsk länk i ett mejl leder till bluffsida | Falskt mejl från ”banken” |
| Smishing | SMS | Falsk länk i ett textmeddelande | ”Ditt paket väntar på avisering” |
| Vishing | Telefonsamtal | Bedragaren ringer och utger sig för någon annan | Falsk banksupport som ”hjälper” dig |
| Quishing | QR-kod | Falsk QR-kod leder till bluffsida eller betalning | Klistermärke på en parkeringsautomat |
Referenskällor
Vanliga frågor (FAQ)
Vad betyder quishing?
Quishing är en sammansättning av ”QR” och ”phishing” och betyder nätfiske via QR-koder. Bedragaren lurar dig att skanna en falsk QR-kod som leder till en bluffsida där du luras lämna uppgifter eller betala.
Är det farligt att skanna en QR-kod?
Att skanna en kod du själv initierat från en pålitlig källa är normalt säkert. Risken uppstår när du skannar en kod du fått oväntat eller som sitter på en offentlig yta. Förhandsgranska alltid webbadressen innan du öppnar den och logga aldrig in direkt efter en skanning.
Hur ser jag om en QR-kod är falsk?
Du kan sällan se det på själva koden. Var vaksam om den ser ut som ett klistermärke ovanpå en annan kod, om du fått den oväntat eller om adressen som visas efter skanning stavas fel. Vid minsta tvekan – skanna inte.
Kan en QR-kod tömma mitt bankkonto?
Inte direkt. En kod kan däremot leda dig till en falsk inloggnings- eller betalsida, eller starta en BankID-signering, där du själv luras godkänna en överföring eller lämna kortuppgifter. Det är dina egna uppgifter och godkännanden som gör skadan.
Vad gör jag om jag har skannat en bluffkod?
Kontakta din bank direkt och spärra kort vid behov, byt lösenord på berörda tjänster, håll koll på transaktioner och nya krediter i ditt namn, och polisanmäl händelsen.


