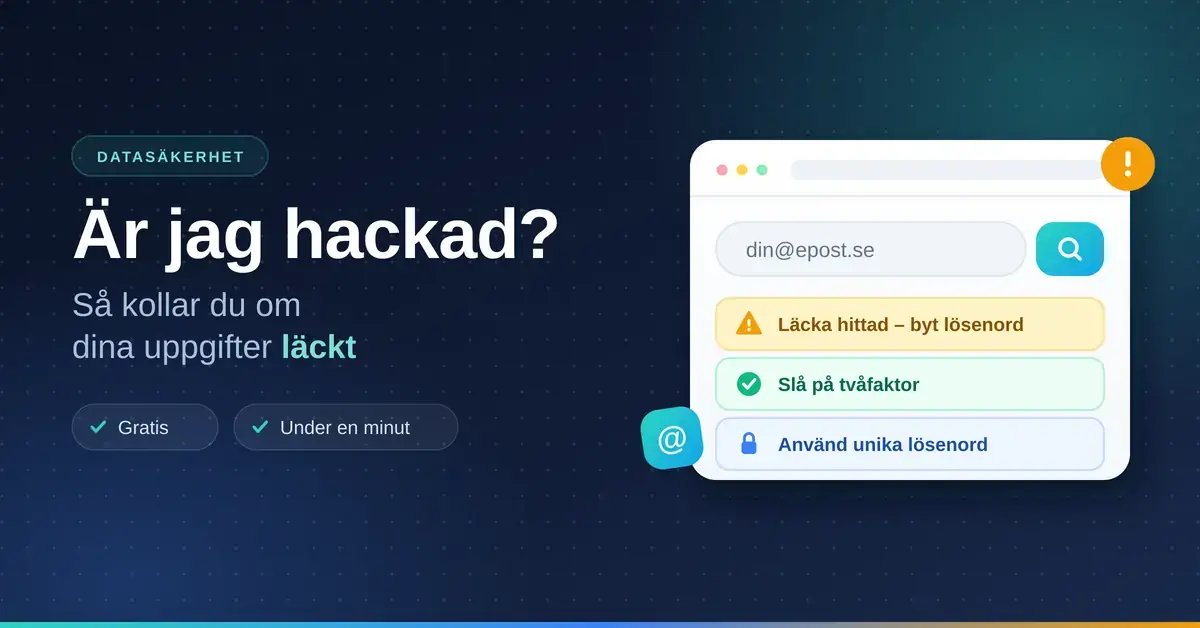
Dataläckor har slutat vara nyheter och blivit vardag. Nästan varje vecka kommer uppgifter om att någon tjänst har läckt användaruppgifter, och frågan blir förr eller senare: har mina uppgifter kommit på vift? Det går faktiskt att ta reda på, gratis och på under en minut. Här går vi igenom hur du kollar, vad du gör om du finns med, och hur du ordnar det så att nästa läcka inte spelar någon roll.
Viktiga punkter
- På haveibeenpwned.com kan du gratis söka på din e-postadress och se vilka dataläckor den förekommer i.
- Att din adress dyker upp betyder att en tjänst du använt har läckt, inte att just ditt konto är kapat.
- Skriv aldrig in ditt lösenord på en slumpmässig webbplats som lovar kontrollera om det läckt.
- Det farliga är återanvända lösenord, eftersom ett läckt lösenord då öppnar flera konton.
- Tvåfaktorsautentisering gör ett läckt lösenord nästan ofarligt, och e-postkontot bör skyddas först.
- Passkeys är på väg att ersätta lösenord och kan inte läcka på samma sätt.
Så kollar du om du finns med i en läcka
Standardverktyget heter Have I Been Pwned och drivs av säkerhetsforskaren Troy Hunt. Det samlar kända dataläckor i en sökbar databas.
- Gå till haveibeenpwned.com.
- Skriv in din e-postadress.
- Tryck på sök.
Får du beskedet att inget hittats finns adressen inte i någon av de läckor som lagts in. Dyker det upp träffar listas de tjänster där uppgifterna läckt, tillsammans med vad som kom ut: e-postadress, lösenord, namn, adress eller annat.
Tjänsten är gratis och kräver ingen registrering. Du kan också be om att bli aviserad om din adress dyker upp i framtida läckor, vilket är ett av de smartaste larmen du kan sätta upp.
Vad ett fynd faktiskt betyder
Det här är viktigt att förstå, och skapar ofta onödig oro: att din adress finns med betyder inte att just ditt konto är kapat. Det betyder att en tjänst du en gång registrerat dig hos har blivit hackad, och att dina uppgifter fanns i den läckan.
Hur allvarligt det är beror på vad som läckte:
- Bara e-postadress: mest irriterande, kan ge mer skräppost och riktade bluffmejl.
- Lösenord: allvarligt, särskilt om du använt samma lösenord någon annanstans.
- Personuppgifter, som adress och telefonnummer: kan användas för att göra bedrägeriförsök mer trovärdiga.
Skriv aldrig in ditt lösenord var som helst
En regel värd att ta på allvar: skriv aldrig in ditt lösenord på en slumpmässig webbplats som lovar att kolla om det läckt. Det är ett klassiskt sätt att samla in fungerande lösenord.
Have I Been Pwned har en särskild funktion för lösenord som är byggd så att hela lösenordet aldrig skickas till tjänsten, utan bara en del av ett kryptografiskt avtryck. Använder du något annat verktyg bör du vara mycket skeptisk.
Enklast av allt: många webbläsare och lösenordshanterare varnar automatiskt om ett sparat lösenord förekommer i en känd läcka. Det är den säkraste vägen.
Vad du gör om du finns med
- Byt lösenord på den drabbade tjänsten.
- Byt överallt där du återanvänt samma lösenord. Det här är det viktigaste steget.
- Slå på tvåfaktorsautentisering, i första hand på e-postkontot, eftersom det är nyckeln till att återställa alla andra konton.
- Kontrollera kontot för okända inloggningar, vidarebefordringsregler i mejlen eller ändrade uppgifter.
- Var extra vaksam på bluffmejl en tid framöver, eftersom läckta uppgifter ofta används för att göra bedrägeriförsök trovärdiga.
Tvåfaktor gör läckan nästan ofarlig
Med tvåfaktorsautentisering räcker inte ett stulet lösenord för att logga in. Metoderna, från säkrast och nedåt:
- Säkerhetsnyckel i hårdvara, som är motståndskraftig mot nätfiske.
- Autentiseringsapp som ger koder som byts var trettionde sekund.
- SMS-koder, bättre än inget, men känsliga för så kallad SIM-kapning.
Börja med e-posten, fortsätt med bank, sociala medier och allt som innehåller betalningsuppgifter.
Unika lösenord är fortfarande grunden
Det verkliga problemet är sällan att ett lösenord läcker, utan att samma lösenord används på flera ställen. Då blir en enda läcka en nyckel till hela ditt digitala liv.
Lösningen är en lösenordshanterare, som skapar och minns unika lösenord åt dig så att du bara behöver komma ihåg ett. Vi jämför alternativen i vår kompletta guide till lösenordshanterare.
Värt att veta: även lösenordshanterare kan drabbas. LastPass, som tidigare rekommenderades i den här artikeln, utsattes 2022 för intrång där bland annat krypterade kundvalv kom på avvägar, något som fick rättsliga följder flera år senare. Det gör inte kategorin oanvändbar, en lösenordshanterare är fortfarande betydligt bättre än återanvända lösenord, men det är ett skäl att välja leverantör med omsorg och att ha ett starkt huvudlösenord.
Passkeys – nästa steg
Det som verkligen förändrar spelplanen är passkeys, som håller på att ersätta lösenord hos allt fler tjänster. I stället för ett lösenord används en nyckel som lagras i din telefon eller dator och låses upp med Face ID, fingeravtryck eller kod.
Fördelen är principiell: det finns inget lösenord att läcka, och de går inte att nätfiska på samma sätt. Erbjuder en tjänst passkeys är det värt att slå på.
Så slipper du oroa dig nästa gång
- Unika lösenord på varje tjänst, via en lösenordshanterare.
- Tvåfaktor på allt som är viktigt.
- Passkeys där de finns.
- Aviseringar från Have I Been Pwned.
- Rensa gamla konton du inte använder, eftersom de också kan läcka.
- Håll koll på bluffförsök, se våra guider om att surfa säkert på nätet och att känna igen en oseriös webbplats.
Referenskällor
Vanliga frågor (FAQ)
Hur vet jag om jag blivit hackad?
Sök på din e-postadress på haveibeenpwned.com. Där ser du om adressen förekommer i kända dataläckor och vilka uppgifter som kom ut.
Är det säkert att skriva in min e-postadress där?
Ja, det är hela tjänstens syfte. Skriv däremot aldrig in ditt lösenord på en okänd webbplats som lovar samma sak.
Jag finns med i en läcka – är mitt konto kapat?
Inte nödvändigtvis. Det betyder att en tjänst du använt har läckt uppgifter. Byt lösenordet där och överallt där du använt samma lösenord.
Vad ska jag göra först?
Byt lösenord på det drabbade kontot och på alla konton med samma lösenord, och slå sedan på tvåfaktorsautentisering, med start på e-postkontot.
Är lösenordshanterare säkra?
De är betydligt säkrare än att återanvända lösenord, men även de kan drabbas av intrång. Välj leverantör med omsorg och använd ett starkt huvudlösenord.
Vad är passkeys?
Ett sätt att logga in utan lösenord, där en nyckel i din telefon eller dator låses upp med biometri. Eftersom det inte finns något lösenord kan det heller inte läcka.
Sammanfattning
Att ta reda på om dina uppgifter läckt tar under en minut: sök på din e-postadress hos Have I Been Pwned. Dyker det upp träffar är det viktigaste steget att byta lösenord överallt där du återanvänt det, och sedan slå på tvåfaktorsautentisering med start på e-postkontot. Långsiktigt handlar allt om samma sak: unika lösenord via en lösenordshanterare, tvåfaktor på det som betyder något, och passkeys där de erbjuds. Då blir nästa läcka en notis snarare än en kris.